

Informații cheie pe care le veți citi în articol
- Primul trimestru (Q1) din 2026 a înregistrat o creștere de 30% a incidentelor - ajungând la 584.000 de atacuri
- M247 Global trece la Cisco Secure DDoS Edge Protection, mutând detecția și mitigarea la nivel de network edge
- Protecția distribuită la edge folosește analiză comportamentală și algoritmi Radware pentru a identifica și opri traficul malițios în timp real
- Pentru clienții M247 Global protecția edge adaugă un strat de apărare la nivelul rețelei, oprindu-se atacurile înainte să ajungă la infrastructura din client
- DDoS protection devine o strategie de continuitate: disponibilitate permanentă, răspuns automatizat și monitorizare 24/7
Peisajul amenințărilor DDoS evoluează rapid
Peisajul amenințărilor DDoS evoluează rapid, atacurile devin tot mai distribuite, mai automatizate și din ce în ce mai greu de diferențiat de traficul legitim. Acest lucru impune o regândire fundamentală: protecția DDoS tradițională, concepută pentru a absorbi volume masive de trafic în puncte centralizate de mitigare, nu se mai potrivește cu modul în care funcționează infrastructura modernă.
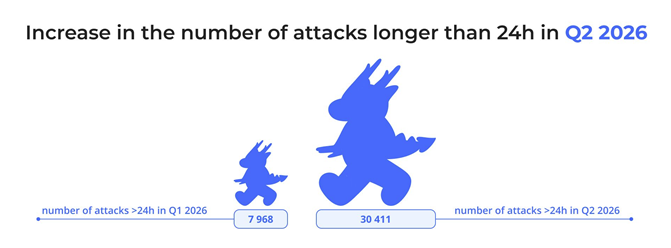
Conform raportului DDoS-Guard din septembrie 2026, frecvența atacurilor s-a triplat. Primul trimestru (Q1) din 2026 a înregistrat o creștere de 30% a incidentelor, ajungându-se în iunie 2026 la peste 540.000 de atacuri într-o singură lună, de trei ori mai mult decât volumul din iunie 2025. Totodată, atacatorii mențin acum atacurile pentru o perioadă mai lungă, durata medie a unui atac crescând cu 15%.
Protecția DDoS nu mai implică astazi doar depășirea unui vârf masiv de trafic. Acum este vorba despre identificarea și filtrarea atacurilor care se maschează drept trafic obișnuit timp de ore sau zile întregi. De asemenea, scara atacurilor s-a deconectat de vechiul tipar. DDoS-Guard a înregistrat peste 3 milioane de adrese IP unice implicate simultan în atacuri în prima jumătate a anului 2026. Implicația este clară: atacatorii nu mai au nevoie de botneturi masive. Ei folosesc infrastructura compromisă și serviciile de cloud mult mai eficient.
Între timp, infrastructura vizată de acești atacatori continuă să se schimbe. Aplicațiile sunt dispersate în centre de date, medii cloud și locații edge. Inteligența artificială deschide noi oportunități pentru ambele părți - deopotrivă pentru defensivă și pentru atacatori. Pentru furnizorii de infrastructură precum M247 Global, această convergență impune un adevăr incomod: capacitatea brută nu mai este suficientă. Detecția trebuie să devină mai precisă. Răspunsul trebuie să fie instantaneu. Iar protecția trebuie să se mute acolo unde traficul intră efectiv în rețea.
Aceasta este provocarea pe care M247 Global o abordează prin trecerea la Cisco Secure DDoS Edge Protection.
M247 Global adoptă protecția la nivel de edge
Schimbarea este semnificativă. M247 Global adoptă Cisco Secure DDoS Edge Protection și introduce o nouă arhitectură pentru detectarea și oprirea atacurilor înainte ca acestea să pătrundă în rețeaua principală (core network). Această modernizare consolidează protecția pentru întreaga bază de clienți M247 Global - de la clienții de colocare până la utilizatorii de cloud - întărind în același timp angajamentul existent al M247 Global pentru o apărare permanentă (always-on), mitigare automatizată și continuitatea afacerii.
Schimbarea este necesară datorită infrastructurii masive pe care o operează M247 Global: peste 1 Tbps de capacitate de rețea globală, peste 40 de puncte de Internet Exchange și peste 50 de puncte de prezenţă pe mai multe continente.
De ce network edge devine o zonă atât de sensibilă?
Vechiul model de protecție DDoS avea o abordare simplă: identifică un atac, redirecționează traficul către un centru de curățare (scrubbing centre) și lasă rețeaua principală să rămână curată. Această abordare funcționa atunci când rețelele erau centralizate, iar atacurile urmau tipare previzibile. Însă rețelele au încetat să mai fie centralizate cu ani în urmă.
Traficul intră acum prin puncte multiple. Aplicațiile se extind simultan în medii diferite, iar atacurile se dezvoltă în câteva minute, nu în ore. Modelul tradițional - de redirecționare a întregului trafic malițios către facilități de mitigare îndepărtate - consumă lăţime de bandă prețioasă și introduce latență chiar în timpul procesării atacului.
Cisco Secure DDoS Edge Protection inversează această logică. În loc să tragă traficul înapoi către o protecție DDoS centralizată, sistemul identifică și oprește pachetele malițioase direct la marginea rețelei. Routerele răspund la amenințări pe loc. Detectoarele amplasate direct pe routerele Cisco de generație nouă recunosc traficul malițios, iar mitigarea are loc imediat, fără a mai trimite nimic înapoi spre rețeaua centrală.
Un controler central coordonează acest răspuns distribuit, însă activitatea crucială are loc la margine. Pentru un furnizor de infrastructură precum M247 Global, această diferență înseamnă totul. Obiectivul se schimbă de la simpla detectare a unui atac la prevenirea consumului de lăţime de bandă și resurse pe măsură ce traficul malițios avansează în rețea.
Cisco Secure DDoS Edge Protection - Funcționalități principale
|
Funcționalitate |
Detalii |
|
Detecție la edge |
Detectează și oprește atacurile DDoS direct la inginul rețelei, pe routerele Cisco IOS XR, fără a mai trimite traficul malițios la centre centralizate |
|
Analiză comportamentală |
Utilizează telemetria traficului și algoritmi pentru a identifica anomaliile și a distinge atacurile care se maschează drept trafic legitim |
|
Arhitectură distribuită |
Controller central coordonează o rețea de detectoare deployed pe routere, permitând scalabilitate până la 50.000 detectoare |
|
Fără hardware adițional |
Detectoarele rulează ca containere Docker pe routerele existente, utilizând CPU și RAM disponibile fără impact asupra performanței routerului |
|
Mitigare automatizată |
Mitigarea atacurilor se implementează pe porturile de ingress ale routerului, fie automatizat, fie manual, conform preferințelor furnizorului |
|
Vizibilitate în timp real |
Dashboard-ul controller-ului oferă informații în timp real despre atacuri, forensics și analize de amenințări pentru fiecare detector |
|
Suport IPv4 și IPv6 |
Detecția și mitigarea sunt compatibile atât cu traficul IPv4, cât și IPv6, asigurând protecție completă |
Detecție bazată pe comportament pentru atacurile moderne
Atacurile DDoS moderne se anunță rareori sub forma unui singur flux masiv. Atacatorii combină acum tehnici multiple, împrăștie traficul din surse diverse și depun eforturi mari pentru ca activitatea malițioasă să semene cu un comportament normal. Aici eșuează detecția tradițională bazată pe volum, pentru că are nevoie de analiză comportamentală.
Abordarea Cisco folosește telemetria traficului și algoritmi pentru a identifica momentul în care comportamentul se abate de la tiparele normale. Sistemul activează detectoare pe routerele IOS XR compatibile, având un controler central care coordonează răspunsul. Acesta analizează traficul IPv4 și IPv6 în timp real, capturând anomalii pe care o simplă potrivire de semnături le-ar rata.
La baza acestei capacități se află tehnologia de la Radware, un partener consacrat în protecția DDoS. Cisco a combinat expertiza proprie în infrastructura de rețea cu profunzimea algoritmică a celor de la Radware pentru a crea un strat de protecție distribuit, construit pentru atacurile moderne. Acest parteneriat este important deoarece valorifică două decenii de expertiză DDoS, în loc să o ia de la zero.
Ce înseamnă acest lucru pentru clienții M247 Global?
Pentru clienții care contactează servicii de infrastructură de la M247 Global, protecția anti DDoS nu este activată by default ci este opțională, în baza unui abonament lunar contractat separat. Tehnologia în sine este transparentă, ceea ce contează fiind securitatea și disponibilitatea infrastructurii deținute sau operate.
Pentru clienții de colocare
Serverele fizice rămân sub controlul clientului. Însă infrastructura de rețea M247 Global devine acum o parte integrantă din sistemul de apărare. Traficul malițios este oprit la marginea rețelei - înainte de a ajunge vreodată la serverul sau echipamentul clientului. Pentru companiile care găzduiesc aplicații publice sau baze de date critice, acest lucru adaugă o barieră esențială între Internet și infrastructura lor.
Pentru clienții de servere dedicate
Performanța previzibilă este principalul atu al infrastructurii dedicate. Dar atunci când un atac DDoS vizează serverul, problema se amplifică. Nu doar că serverul primește pachete excesive, dar utilizatorii legitimi sunt blocați. Prin detectarea și oprirea traficului malițios la margine, protecția M247 Global previne consumul de resurse în profunzimea rețelei. Solicitările legitime continuă să treacă neafectate.
Pentru clienții cu servicii cloud
Cloud-ul este prin natura sa distribuit și prin urmare, aplicațiile preiau date din servicii multiple, iar sarcinile de lucru (workloads) migrează între medii diverse. Protecția bazată pe edge a M247 Global adaugă un strat de apărare la nivel de rețea, situat în afara sarcinilor de lucru individuale. Aceasta completează securitatea la nivel de aplicație, fără a mai fi nevoie ca fiecare sarcină de lucru să absoarbă forța deplină a unui atac de rețea.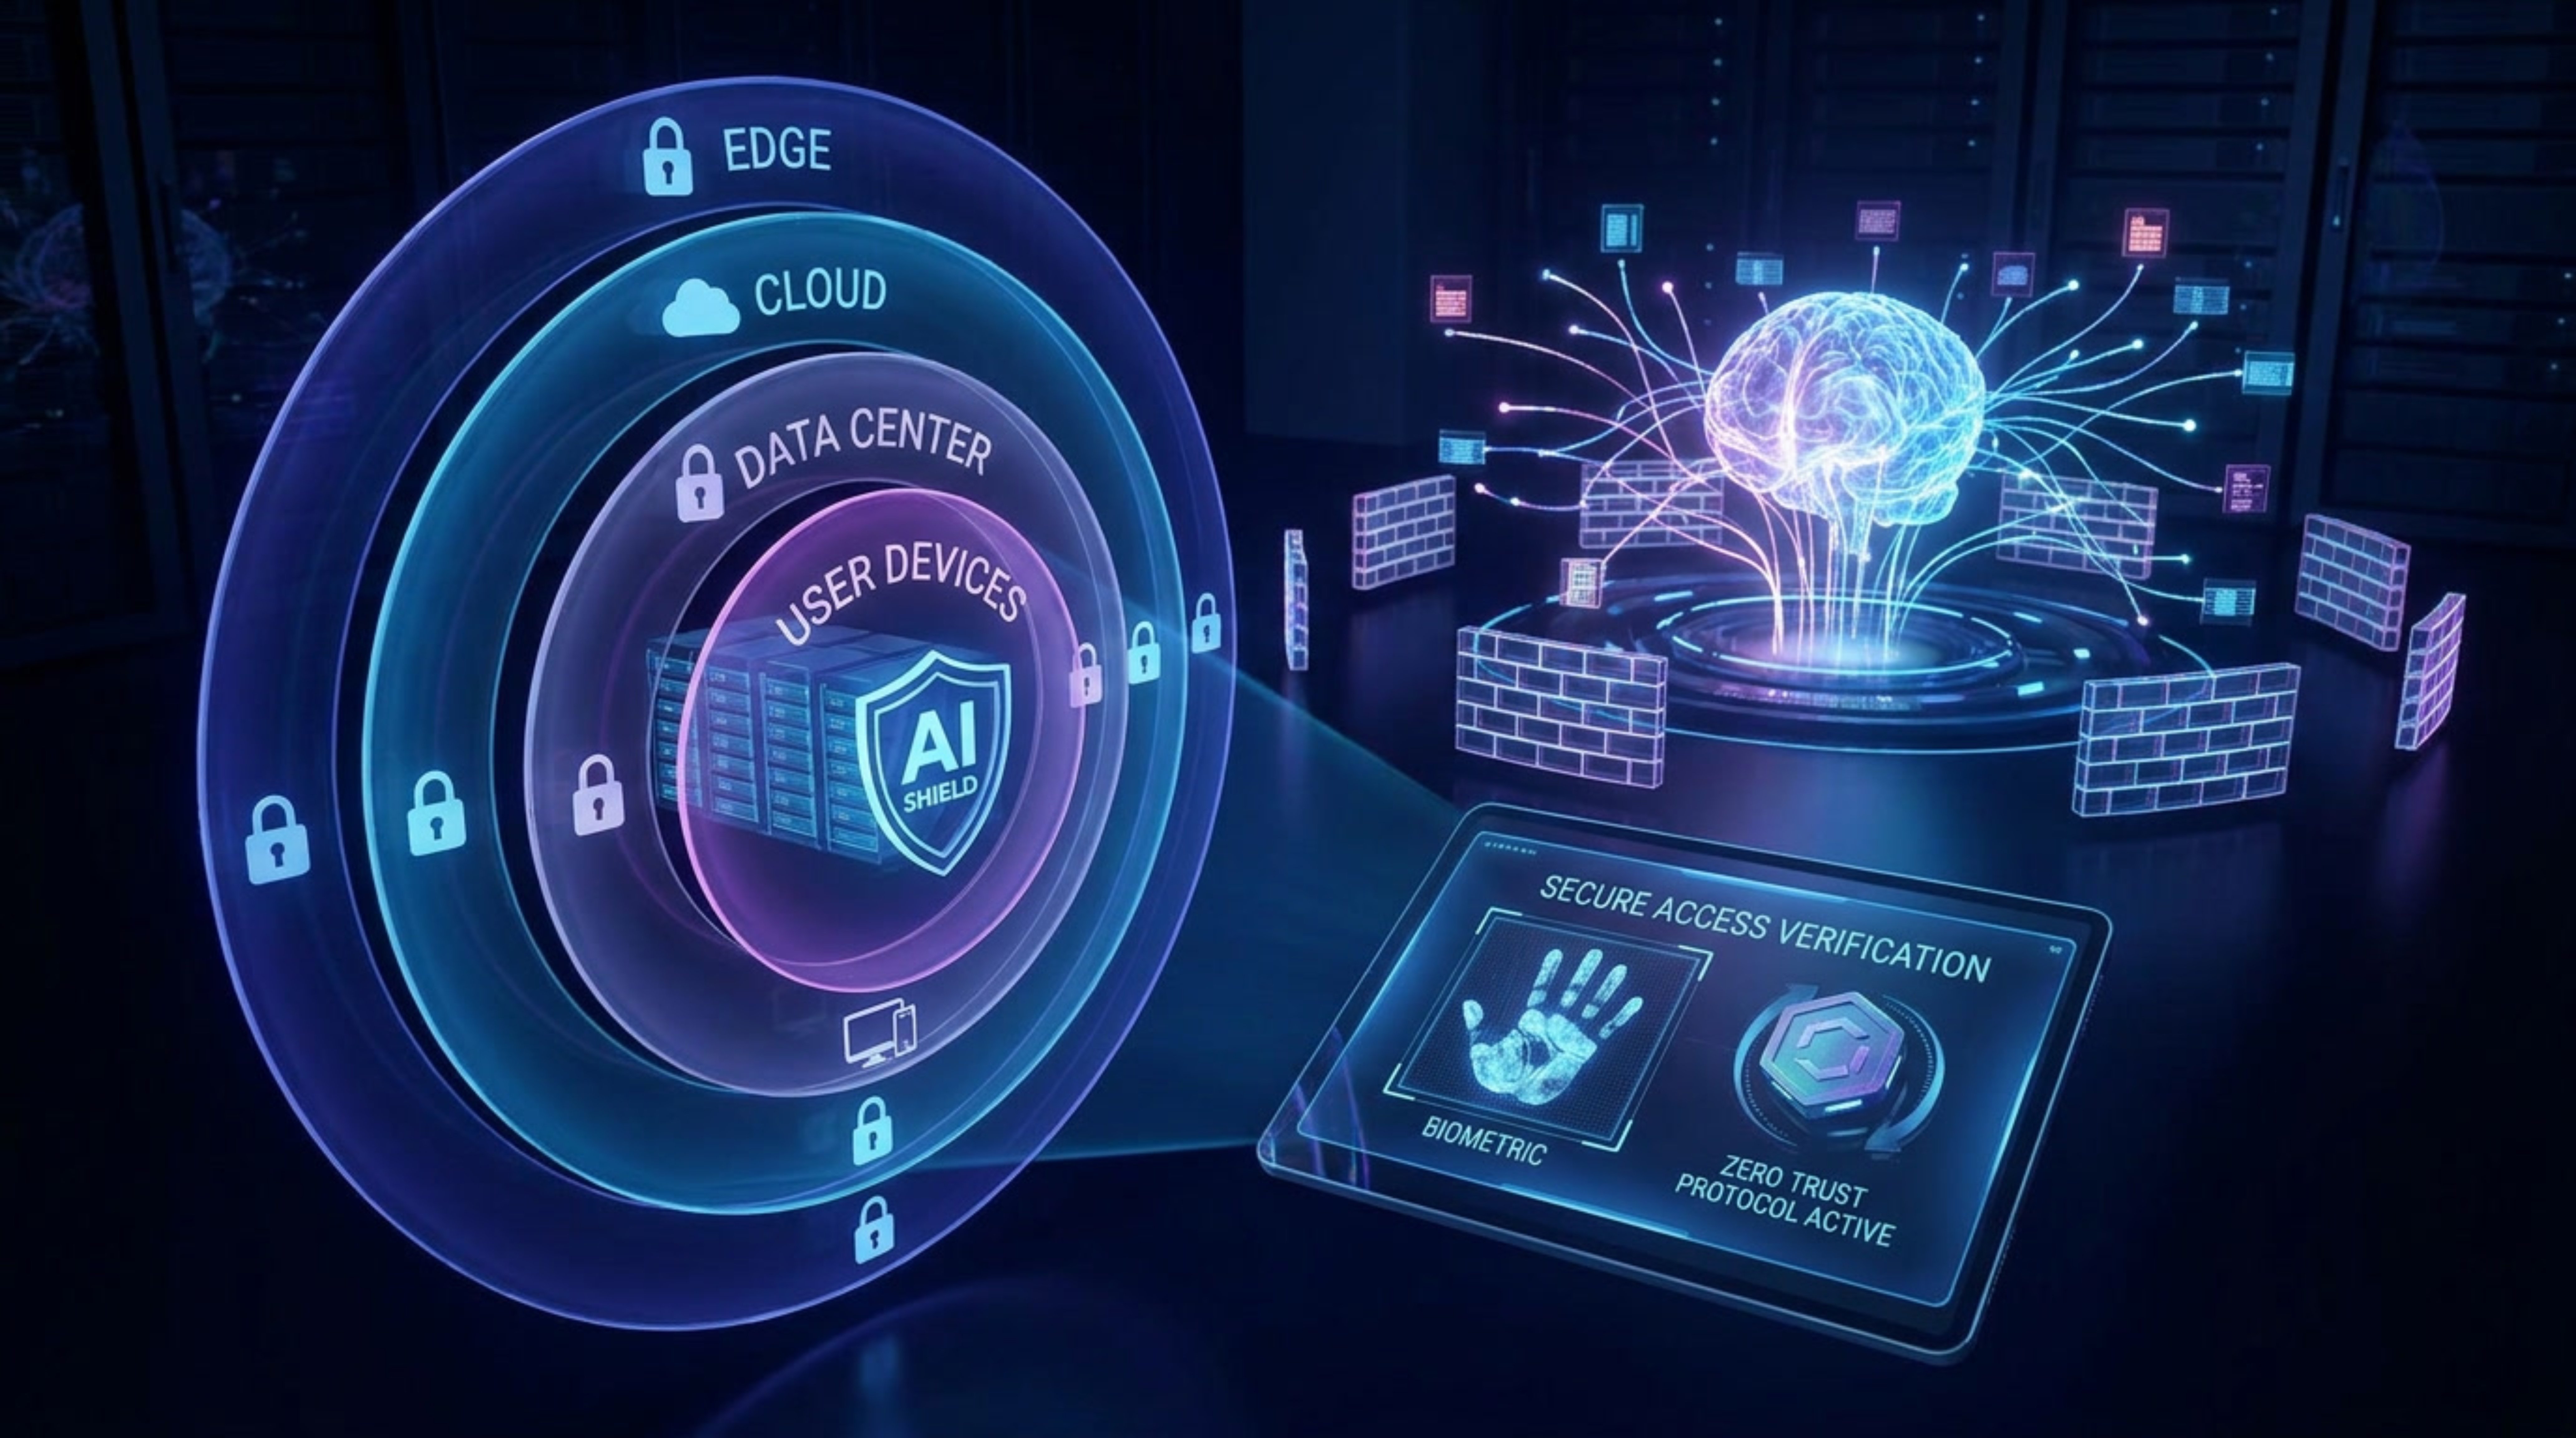
De la mitigare la continuitate
Companiile nu investesc în protecție DDoS din motive abstracte. Ele investesc deoarece disponibilitatea este o cerință de business, iar atacurile afectează direct business-ul. Un atac DDoS reușit face site-urile inaccesibile, perturbă aplicațiile, întrerupe API-urile și oprește tranzacțiile online. Incidentul tehnic se cascadă în consecințe comerciale: venituri pierdute, clienți frustrați, daune reputaționale și haos operațional.
Acesta este motivul pentru care M247 Global poziționează protecția DDoS ca o strategie de continuitate. Detecție permanentă (always-on). Răspuns automatizat. Monitorizare 24/7. Arhitectura edge de la Cisco amplifică această promisiune prin capturarea și oprirea atacurilor înainte ca acestea să ajungă în rețeaua principală. Tehnologia minimizează raza de impact. Traficul nedorit nu ajunge niciodată atât de departe încât să devină o problemă sistemică.
Cisco: 20 de ani de experiență DDoS
Capacitățile DDoS ale Cisco nu au apărut peste noapte. Implicarea companiei în acest domeniu se întinde pe mai bine de două decenii. În 2004, Cisco a achiziționat Riverhead Networks pentru aproximativ 39 de milioane de dolari. Riverhead nu era un nume sonor, dar a introdus un principiu care rămâne fundamental și astazi: compararea traficului live cu profiluri învățate ale comportamentului normal, identificarea anomaliilor și oprirea activității malițioase în timp ce tranzacțiile legitime continuă neîntrerupt. Compania a demonstrat că această abordare funcționează.
Cisco a integrat tehnologia Riverhead în produse precum Cisco Guard XT și Cisco Traffic Anomaly Detector XT. Aceste sisteme au adus protecție DDoS automatizată, recunoașterea anomaliilor, verificarea sursei și capacități anti-spoofing. Ele foloseau redirecționarea dinamică pentru a devia traficul, protejând în același timp utilizatorii legitimi.
Și mai important, Riverhead a reprezentat ceva mai mare: viziunea Cisco asupra rețelei cu auto-apărare (Self-Defending Network). Ideea era radicală pentru acea vreme - integrarea inteligenței de securitate direct în infrastructura de rețea, în loc de a trata securitatea și rețelistica ca pe domenii separate.
Douăzeci de ani mai târziu, această viziune a evoluat. Rețelele sunt mai rapide, iar infrastructura este distribuită în cloud-uri și locații edge. Pe de altă parte, soluțiile se bazează pe AI și Machine Learning, care alimentează acum detecția anomaliilor și intervențiile proactive.
Secure DDoS Edge Protection aduce acest principiu în era modernă. În loc să limiteze inteligența DDoS la echipamente dedicate sau straturi separate de mitigare, Cisco implementează detecția direct pe infrastructura de rețea, coordonând-o printr-un controler central. La aceasta se adaugă forța algoritmică a celor de la Radware. Evoluția este evidentă:
- 2004: Protecția bazată pe comportament de la Riverhead se alătură portofoliului de securitate Cisco;
- După 2004: Cisco Guard și Traffic Anomaly Detector aduc detecția anomaliilor în mitigarea automatizată;
- În anii următori: Cisco și-a extins capacitățile prin parteneriatul cu Radware;
- Astazi: Detecția și răspunsul DDoS operează direct pe infrastructura de rețea, creând o protecție distribuită la margine (edge protection).
Concluzie
Peisajul DDoS va continua să se schimbe, iar Inteligența artificială va redefini modul în care aplicațiile sunt construite, operate și atacate. Totodată, cloud computing-ul și edge computing-ul vor continua să fragmenteze sarcinile de lucru pe infrastructuri complexe. Pentru că protecția DDoS trebuie să evolueze odată cu aceste schimbări. M247 Global a făcut trecerea la Cisco Secure DDoS Edge Protection, ceea ce reprezintă următorul capitol: o protecție mai inteligentă, mai aproape de punctul prin care traficul intră în rețea, operând continuu pe o infrastructură distribuită.
Pentru clienții care rulează colocare, servere dedicate sau sarcini de lucru în cloud pe platforma M247 Global, și activează suplimentar protecția anti DDoS promisiunea este clară: o infrastructură mai rezilientă, protecție mai rapidă și o mai mare încredere că serviciile critice rămân online atunci când sunt atacate.
Pentru mai multe informații despre serviciile de protecție DDoS oferite de M247 Global contactați-ne la sales@m247global.eu